

Buenos Aires, Argentina – ESET, compañía líder en detección proactiva de amenazas, advierte sobre ESET advierte sobre un nuevo engaño que roba información sensible a través de llamadas telefónicas o mensajes de voz.
El vishing, un tipo de ataque peligrosamente eficaz que se apoya en técnicas de ingeniería social y en el cual el atacante se comunica telefónicamente o vía mensaje de voz haciéndose pasar por una empresa o entidad confiable con la intención de engañar a la víctima y convencerla de que realice una acción que va en contra de sus intereses.
La palabra vishing nace de la unión de voice y phishing, es decir, engloba a aquellos ataques de phishing que involucran una voz, ya sea robótica o humana. En estas, los atacantes pueden llegar a la víctima mediante llamadas telefónicas masivas, tal como un call-center corporativo, o dejando correos de voz. Además, entre las temáticas predilectas elegidas por los estafadores para estas comunicaciones encontramos referencias a problemas financieros o de seguridad, o la suplantación de identidad de un supuesto familiar o conocido, etc.
“Si bien esta técnica puede representar un mayor costo y trabajo del lado de los cibercriminales, es más efectiva que otras formas de ataque similares como el phishing: a través de una llamada telefónica se logra una comunicación más personal que a través de un correo electrónico, por lo que la manipulación emocional es más fácil de llevar a cabo. En casos extremos, el atacante simula tristeza o llanto ante un supuesto problema que se le presenta y que solo la víctima puede resolver.”, resalta Martina Lopez, investigadora de seguridad Informática del Laboratorio de ESET Latinoamérica.
Al ser un tipo de ataque similar al phishing, el uso del vishing como recurso por parte de los criminales puede observarse en distintos esquemas de fraude. Algunos de los más comunes pueden ser:
Reembolso por servicio informático: Los criminales establecen una primera comunicación telefónica para informar sobre una supuesta devolución de dinero por un servicio que contrató el usuario hace años y que la supuesta compañía dejó de ofrecer. Así, el estafador persuade a la víctima para que primero instale en su equipo un software de acceso remoto que le permitirá al estafador tener acceso al equipo de la víctima, y luego solicitar que acceda desde su computadora a su cuenta bancaria.
En paralelo, simulan la realización de una transferencia y modifican el monto para que parezca hubo una equivocación y se ingresó un valor diferente, haciendo que se transfiera más dinero del que le correspondía. De esta manera el usuario se siente presionado a actuar de buena fe y devolver el supuesto dinero transferido de más, y es aquí donde se produce la estafa.
Soporte técnico/Infección con un malware: En este modelo de fraude, quien se comunica con la víctima afirma ser de una compañía con un nombre genérico, supuestamente especializada en seguridad informática, que le asegura a la víctima que presta servicios de protección en su equipo. Utilizando ingeniería social el atacante convence al individuo que le permita el acceso a su equipo mediante herramientas de acceso remoto, las cuales permiten incluso controlar el dispositivo al que acceden en todo momento, aun cuando el dueño está ausente.
Luego, ejecutando aplicaciones usualmente instaladas de fábrica en el equipo de la víctima o enseñando archivos supuestamente corruptos, descubren -falsos- indicios de una infección para preocupar a la víctima y hacerle creer que su dispositivo fue comprometido. Una vez los atacantes consideran que el usuario se encuentra lo suficientemente preocupado intiman al mismo a comprar una supuesto solución de seguridad por una gran suma de dinero para solucionar los problemas.

Imagen 1. Ejemplo de un visor de eventos en un equipo no infectado, que puede ser empleado para ingeniería social
Problemas financieros/Problemas legales/Suplantación de identidad de organismo estatal: Los atacantes se hacen pasar por la voz de una entidad como la policía, un banco o una firma legal para informar sobre algún problema o movimiento fraudulento asociado a la víctima. Con esta excusa los atacantes solicitan la entrega de información personal y en algunos casos hasta acceso a la computadora del usuario, pudiendo acceder en este último escenario a credenciales sensibles.
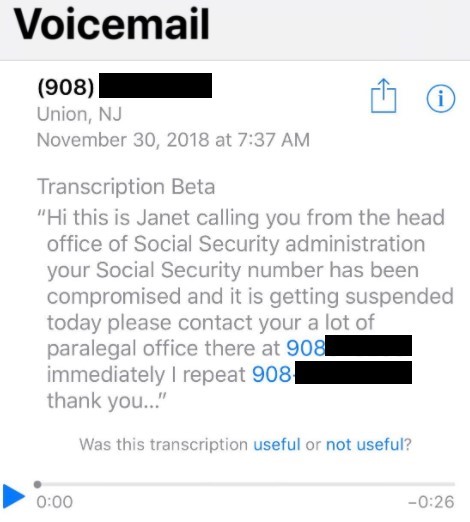
Imagen 2: Transcripción de un correo de voz alegando la suspensión del Número de Seguridad Social (SSN), identificador en Estados Unidos. Fuente: Twitter
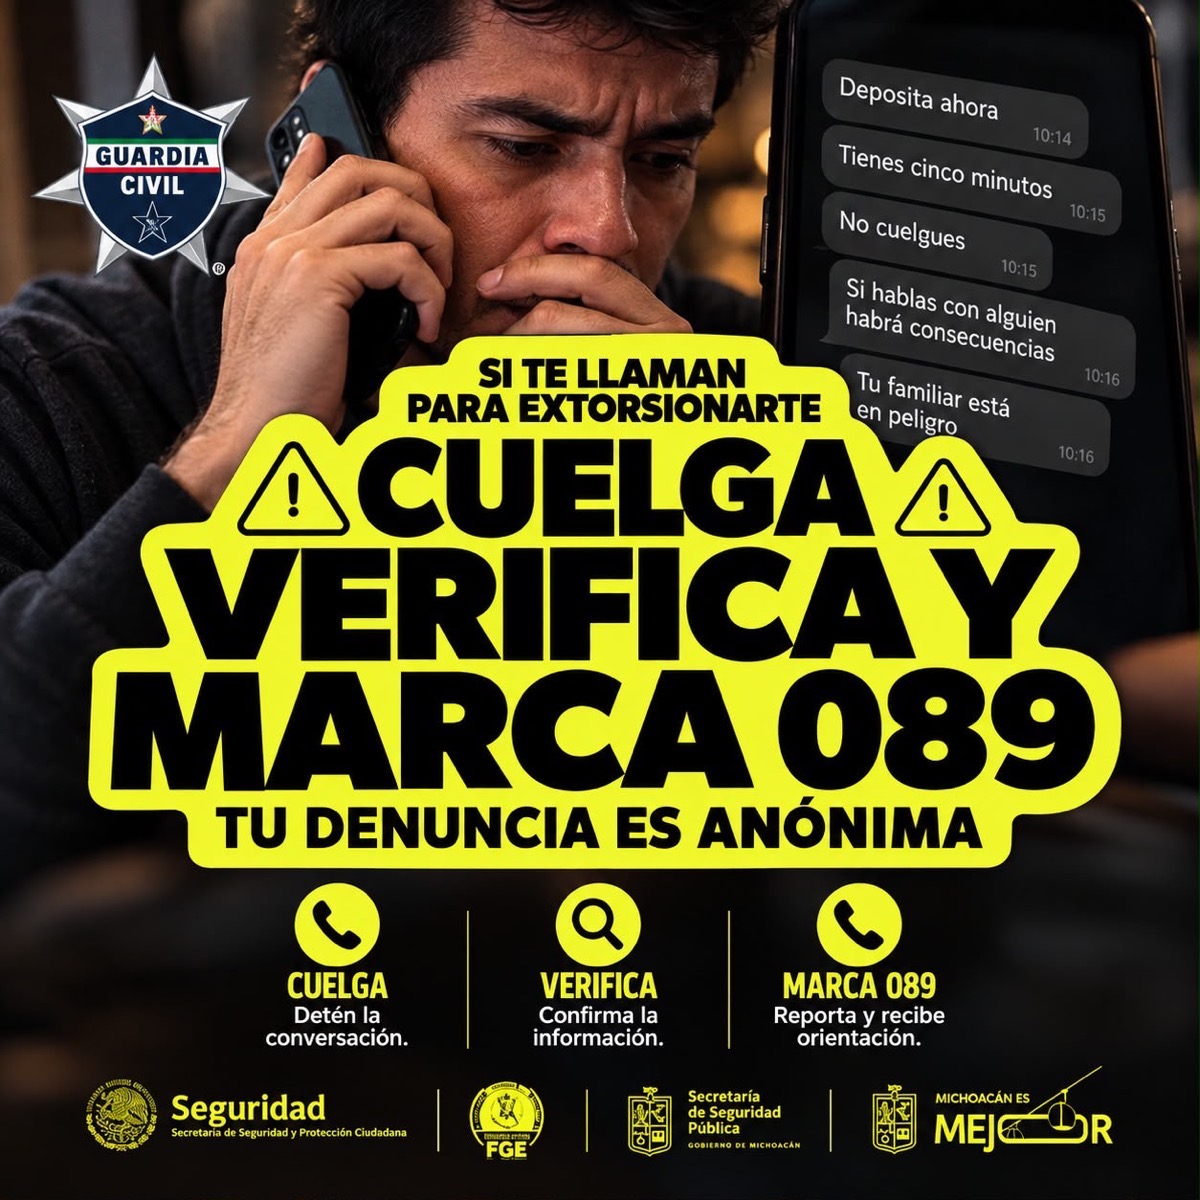
Conocido en problemas: Este ataque apela a la necesidad de urgencia o vínculos que posea la víctima. Simulando ser algún conocido, los atacantes le solicitan con urgencia al receptor de la llamada la necesidad de entregar dinero, ya sea físicamente o mediante una cuenta bancaria que será proporcionada por el mismo canal de comunicación. En múltiples ocasiones se emplean métodos de manipulación emocional agresivas, como un llanto falso o la apelación a algún incidente sufrido por el supuesto conocido de la víctima, para agregarle credibilidad al engaño.
Además de las pérdidas monetarias, los ataques de vishing pueden traer consecuencias no tan obvias para la víctima, como por ejemplo el uso de su identidad para futuros engaños a otros usuarios. “Las principales recomendaciones para evitar ser víctima de este tipo de fraude son: ante la recepción de algún llamado sospechoso verificar la fuente de este. Si se trata de un conocido, contactarse con él, y si se trata de un supuesto banco, chequear el motivo del llamado o si poseemos algún servicio asociado. Es importante también desconfiar de la procedencia y en caso de ser algo dudoso terminar la comunicación lo antes posible. Si quien nos contactó alegó ser de alguna compañía con la cual estamos asociados, es aconsejable comunicarse con la empresa a través de los canales de comunicación oficiales.”, concluye Lopez, de ESET Latinoamérica.
Para conocer más sobre seguridad informática ingrese al portal de noticias de ESET: https://www.welivesecurity.com/la-es/2021/05/03/que-es-vishing/
Fuente: Eset.com